
🔐 Authentication
GitHub
在工单内使用 GitHub Authentication 步骤验证成员的 GitHub 账号。
GitHub 身份验证步骤
GitHub 身份验证 步骤会将 Discord 成员关联到一个已验证的 GitHub 账号——非常适合开发者社区、开源项目,以及任何销售或支持代码的人。
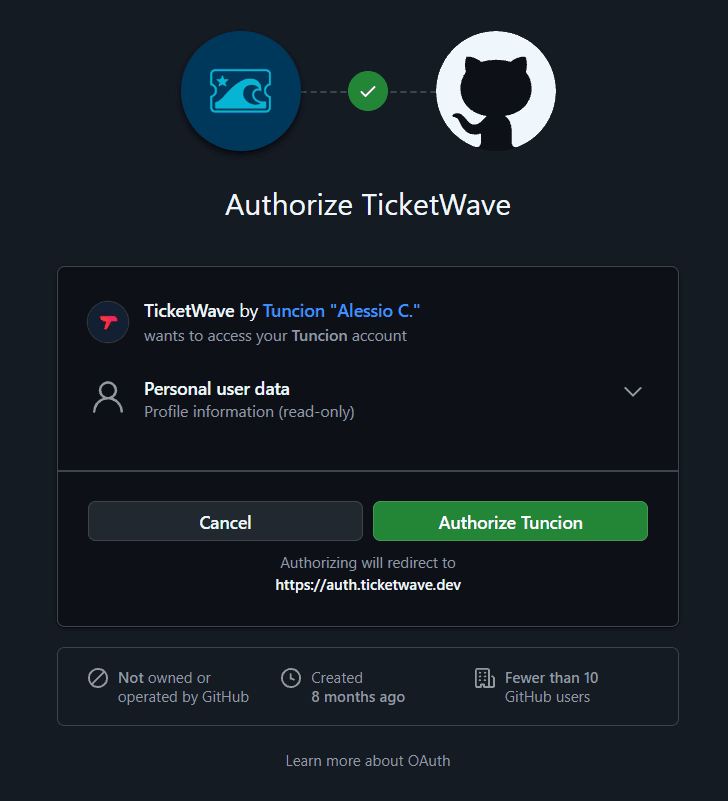
此步骤类型是 premium 功能。你无需创建 GitHub App 或 OAuth 应用。
适合谁使用
- 想把 bug 报告对应到真实 GitHub 用户的开源项目
- 为赞助者或贡献者提供不同支持等级的团队
- 在购买后提供私有仓库访问权限的卖家
- 运行“已验证开发者”角色的社区
会存储什么
| Field | Example | Description |
|---|---|---|
github_id | 1234567 | 永久性的 GitHub 数字用户 ID |
github_username | octocat | 验证时的 GitHub 登录名 |
> GitHub Verification: `octocat` (`1234567`)GitHub 用户名可以更改,甚至可能被他人接管。数字 ID 永远不会改变——只要需要长期保存信息,就应使用它。
成员会如何体验
该步骤会显示一个带有 GitHub 标志的 Login 按钮。
GitHub 的授权页面会打开,并要求授予 TicketWave read:user 权限范围。
成员授权后,GitHub 会将他们带回,TicketWave 读取公开资料。
确认页面出现,工单继续进入下一步。
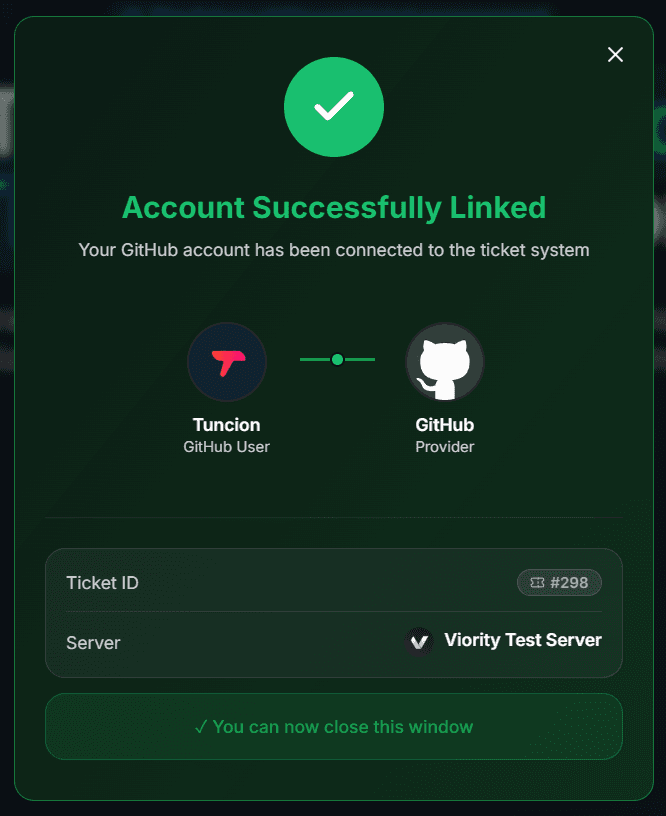
read:user 是用于个人资料数据的 只读 权限范围。TicketWave 无法读取私有仓库,无法推送代码,也无法代表成员执行操作。
配置该步骤
打开 Ticket Steps 模块
服务器控制面板 → Settings → Ticket Steps → Configure。
创建步骤
| Field | Suggestion |
|---|---|
| Step Title | Connect your GitHub account |
| Step Description | We use your GitHub account to link this ticket to your issues and contributions. |
| Step Type | GitHub Authentication |
| Required Step | 视情况而定——bug 报告需要,普通问题不需要 |
在合适的地方将其设为可选
关闭 Required Step 后,TicketWave 会添加一个 ⏭️ Skip 按钮。没有 GitHub 账号的成员仍然可以打开工单,而摘要会显示 ⏭️ Skipped,这样工作人员就知道该字段为什么为空。
测试它
打开一个工单并完整走一遍流程。
故障排查
| Problem | Cause | Fix |
|---|---|---|
| 该步骤没有出现 | Premium 未启用,或该步骤超出了免费限制 | 检查 Premium 页面以及你的步骤顺序 |
| "Token invalid or expired" | 已经过了 10 分钟以上 | 先 🔁 Renew Token,然后再 Login 一次 |
| GitHub 显示 "already authorized" 并跳过页面 | 该成员之前已经授权过 TicketWave | 完全正常——只是登录会更快 |
| 成员不想授权 | 不会存储任何内容 | 将该步骤设为可选,这样他们就可以跳过 |
下一步
- Authentication Overview
- Button Steps(在登录后立即询问受影响的版本)
- LunAI(让 AI 总结较长的 bug 报告)
How is this guide?